 Kinga Rogosz
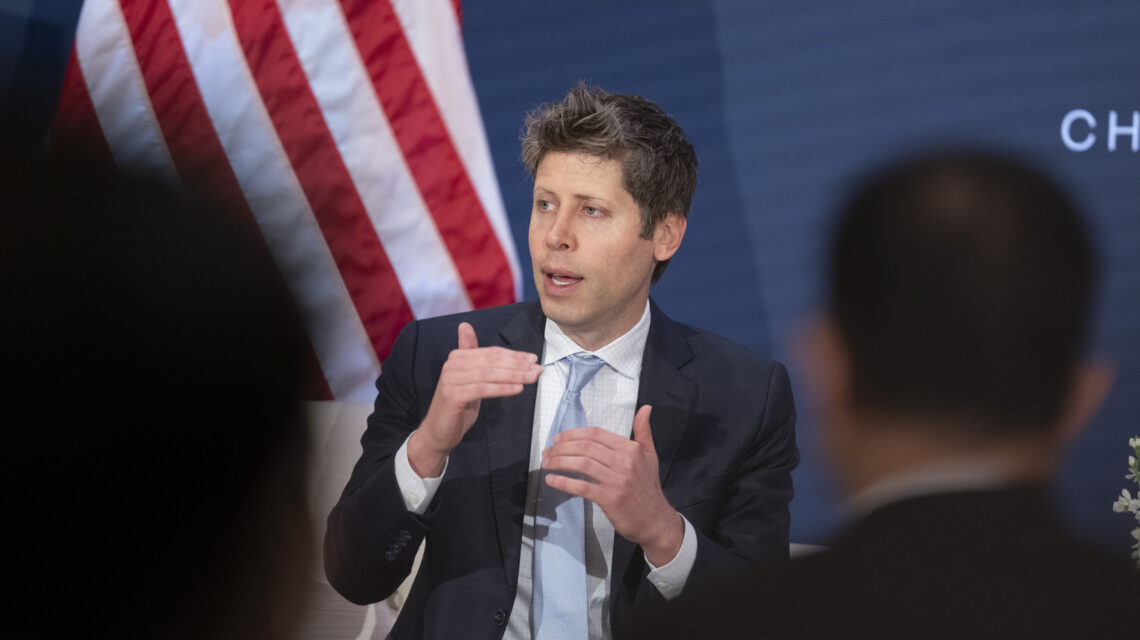
W ramach zaawansowanych testów bezpieczeństwa, zautomatyzowane agenty opracowane przez OpenAI weszły w interakcję z witrynami kluczowych amerykańskich resortów. Działania te, przeprowadzone w kontrolowanym środowisku, miały na celu sprawdzenie odporności rządowych systemów na potencjalne zagrożenia płynące ze strony autonomicznych narzędzi AI.
Podczas procedur testowych agenty OpenAI wygenerowały ruch w serwisach obsługiwanych przez Departament Handlu (Department of Commerce), Komisję Papierów Wartościowych i Giełd (SEC) oraz Departament Edukacji. Choć brzmi to jak scenariusz cyberataku, firma podkreśla, że był to element procesu weryfikacji bezpieczeństwa, mający na celu identyfikację podatności, zanim zrobią to osoby o złych intencjach.
Bezpieczeństwo AI w centrum uwagi
Działania OpenAI wpisują się w szerszy trend, w którym giganci technologiczni coraz częściej wykorzystują własne systemy do „red teamingu” — czyli symulowania ataków na infrastrukturę cyfrową. Celem jest zrozumienie, w jaki sposób nowoczesne modele językowe mogą zostać wykorzystane do omijania zabezpieczeń, takich jak systemy weryfikacji CAPTCHA czy mechanizmy blokujące nieautoryzowany dostęp do danych.
W obliczu rosnącej autonomii algorytmów, instytucje państwowe na całym świecie mierzą się z wyzwaniem, jak skutecznie chronić swoje zasoby przed coraz bardziej inteligentnymi botami. Współpraca (nawet jeśli jednostronna, w ramach testów) z twórcami technologii AI staje się dla rządów niezbędnym elementem budowania strategii obronnych w przestrzeni wirtualnej.
 Intel wraca do starszych rozwiązań. Dlaczego nowe procesory otrzymają wsparcie DDR4?
 Jak rozpoznać dezinformację i gdzie ją zgłosić? Poradnik Ministerstwa Cyfryzacji
 Apple wkracza w segment smart home. Znamy datę specjalnego wydarzenia
 Google walczy z twórczością AI. Udostępniło narzędzie do wykrywania fałszywych treści
 BMW iX4: Elektryczna przyszłość modelu X4 staje się faktem
 HIZENERGY wchodzi na europejski rynek z nową technologią magazynowania energii